


Bảo mật dữ liệu kinh doanh khi dùng AI là gì? Là bộ quy tắc quyết định dữ liệu nào được đưa vào công cụ AI, đưa vào ở đâu, ai được truy cập và giữ bao lâu, để bí mật khách hàng và doanh nghiệp không rò rỉ qua lời nhắc, tệp tải lên, plugin hay tác tử có quyền truy cập. Năm quy tắc dưới đây là khung thực dụng cho chủ doanh nghiệp nhỏ. Ví dụ giả định: dán 500 khách vào chatbot chỉ mất 1 phút, nhưng gỡ hậu quả có thể mất hàng chục giờ. Về pháp lý Việt Nam, theo các tổng hợp của PwC và EY (đọc ngày 25/10/2026), Luật Bảo vệ dữ liệu cá nhân (Luật số 91/2025/QH15) có hiệu lực từ 01/01/2026 và Nghị định 356/2025/NĐ-CP hướng dẫn thi hành, thay thế Nghị định 13/2023/NĐ-CP; chúng tôi chưa đọc văn bản gốc và đây không phải tư vấn pháp lý, hãy đối chiếu với văn bản chính thức hoặc hỏi luật sư.
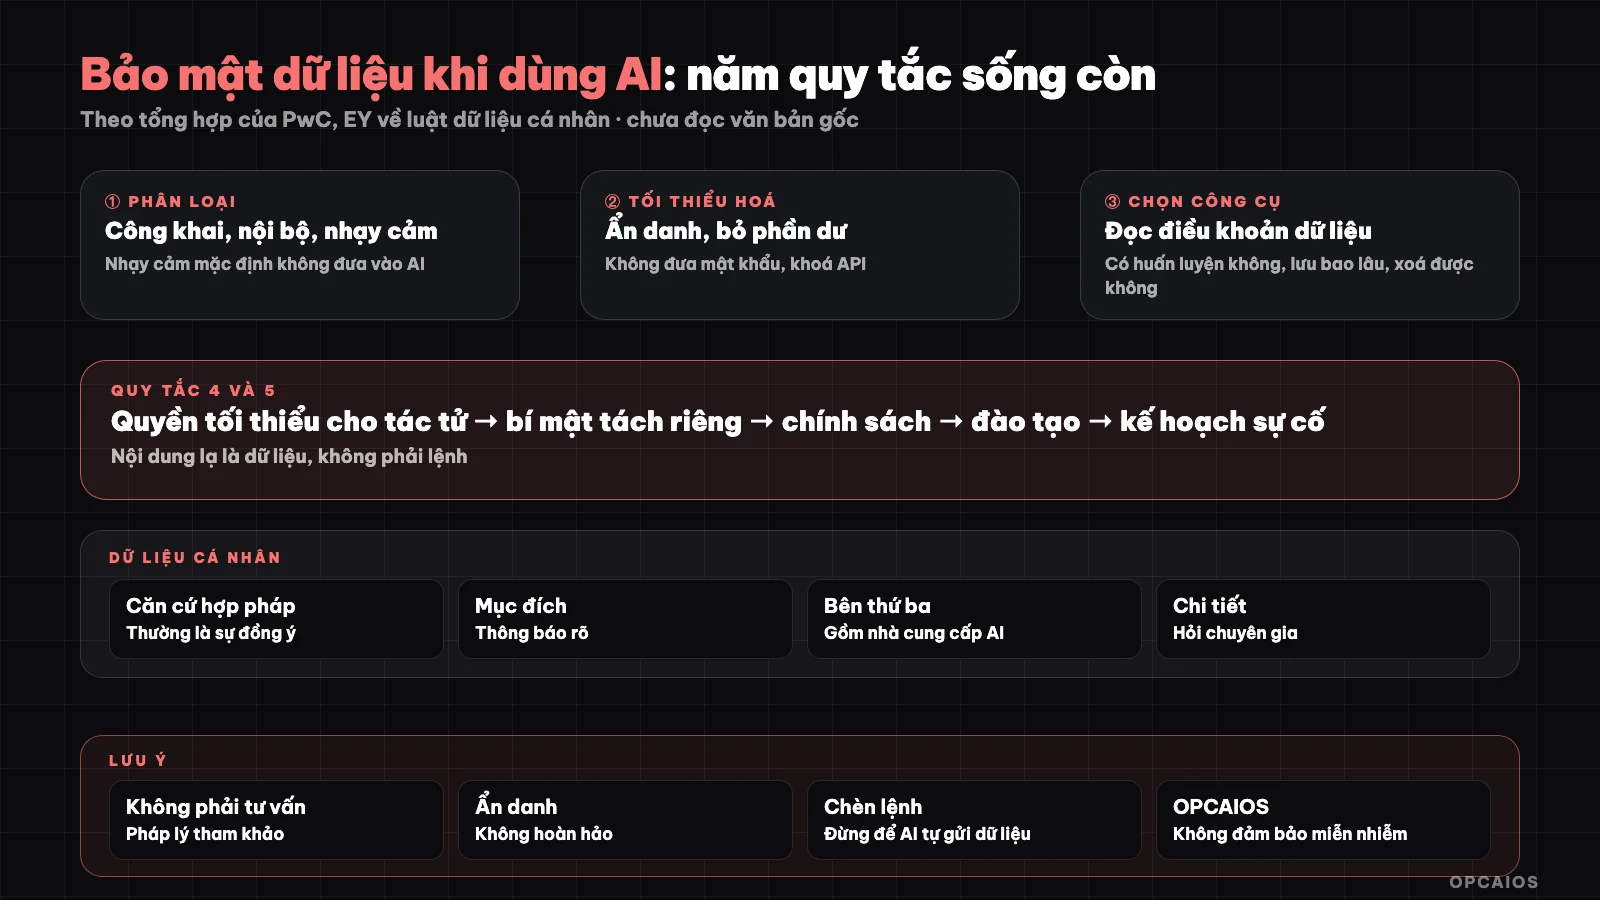
Năm quy tắc: phân loại, tối thiểu hoá, chọn công cụ, kiểm soát quyền, quy trình. Sơ đồ: OPCAIOS.
Quy tắc 1: Phân loại dữ liệu trước khi dùng AI như thế nào?
Phân loại dữ liệu là chia thông tin thành ba nhóm đơn giản trước khi đưa vào bất kỳ công cụ AI nào như ChatGPT, Claude hay Gemini:
| Nhóm | Ví dụ | Dùng với AI đám mây |
|---|---|---|
| Công khai | Bài blog đã đăng, bảng giá công khai | Được |
| Nội bộ | Quy trình, tài liệu nội bộ, báo cáo | Được sau khi cân nhắc và với công cụ có cam kết dữ liệu |
| Nhạy cảm | Dữ liệu cá nhân của khách, hợp đồng, tài chính, mật khẩu, khoá API, thông tin sức khoẻ | Mặc định không đưa; chỉ đưa khi có biện pháp và căn cứ |
| Chỉ cần quy tắc này cũng chặn phần lớn sự cố: nhân viên hay chính bạn dán một danh sách khách vào ô chat. Đầu tiên, gắn nhãn từng thư mục; tiếp theo, ghi nhãn vào chính sách; cuối cùng, kiểm tra lại mỗi quý. Ví dụ giả định, không phải sự cố thật: một cửa hàng có 500 khách dán cả bảng tính vào chatbot để soạn email, và 100% cột số điện thoại bị lộ ra ngoài kiểm soát. Sau khi phân loại, nhân viên chỉ dán danh sách đã ẩn danh trong năm 2026. |
Quy tắc 2: Tối thiểu hoá và ẩn danh dữ liệu là gì?
Tối thiểu hoá là chỉ đưa vào AI phần dữ liệu cần cho đúng việc, còn ẩn danh là thay thông tin định danh bằng ký hiệu. Ví dụ giả định: thay vì dán 1.000 dòng khách có 12 cột, chỉ dán 50 dòng và 3 cột cần thiết, tức giảm khoảng 95% dữ liệu lộ ra, và chỉ còn 1 trong 20 cột có thể nhận ra khách (5%). Nếu một sự cố tốn $2.000 thì khoản đó nhiều hơn phí gói ChatGPT $20 mỗi tháng trong năm 2026. Năm việc cần làm:
- Chỉ đưa phần dữ liệu cần cho việc, không dán toàn bộ cơ sở dữ liệu hay tệp có cột dư.
- Thay tên, số điện thoại, email, địa chỉ bằng ký hiệu (khách A, khách B) trước khi đưa vào AI; ghép lại sau.
- Với tài liệu, xoá phần không liên quan trước khi tải lên.
- Không bao giờ đưa mật khẩu, khoá API, mã khôi phục vào lời nhắc.
- Cuối cùng, nhớ rằng ẩn danh không hoàn hảo: dữ liệu ghép lại vẫn có thể nhận ra người, nhất là dữ liệu nhỏ, hiếm.
Quy tắc 3: Chọn công cụ và cài đặt dữ liệu cần kiểm tra gì?
Kiểm tra công cụ là đọc và ghi lại cách một dịch vụ AI xử lý dữ liệu trước khi dùng cho dữ liệu nội bộ. Năm câu hỏi cần có đáp án từ OpenAI, Anthropic, Google hoặc nhà cung cấp khác:
- Dữ liệu của bạn có được dùng để huấn luyện mô hình không, và có tuỳ chọn tắt không.
- Dữ liệu lưu ở đâu, bao lâu, ai có thể xem.
- Có gói dành cho doanh nghiệp với cam kết riêng không.
- Có cho xoá lịch sử và dữ liệu không.
- Chứng nhận và điều khoản xử lý dữ liệu là gì.
Với việc nhạy cảm, cân nhắc mô hình chạy cục bộ (Ollama và Open WebUI), có lưu ý chất lượng thấp hơn. Chúng tôi không đánh giá từng nhà cung cấp trong bài; điều khoản thay đổi, hãy đọc bản hiện hành. Ví dụ giả định: ghi bảng 5 câu hỏi cho 3 công cụ trong khoảng 2 giờ, trước khi trả $20 mỗi tháng cho gói nào.
Quy tắc 4: Kiểm soát quyền, bí mật và tác tử ra sao?
Kiểm soát quyền là cấp cho tác tử, plugin và tài khoản đúng quyền tối thiểu cần dùng. Đầu tiên:
- Tác tử và plugin có quyền đọc thư mục, email, cơ sở dữ liệu: cấp quyền tối thiểu, ưu tiên chỉ đọc, giới hạn thư mục; xem kết quả trước khi cho ghi hoặc gửi.
- Khoá API và bí mật: lưu trong kho bí mật hoặc thông tin xác thực của công cụ, không trong lời nhắc, ghi chú, mã đưa lên kho chung; gỡ khoá và dữ liệu thật trước khi chia sẻ mẫu (bán prompts và n8n templates).
- Nội dung lạ là dữ liệu, không phải lệnh: trang web, email, tệp bạn cho AI đọc có thể chứa chỉ dẫn độc hại để lừa AI gửi dữ liệu ra ngoài (tấn công chèn lệnh). Đừng để AI tự gửi dữ liệu đến địa chỉ tìm thấy trong nội dung, và yêu cầu xác nhận trước hành động có tác động ra ngoài. Chúng tôi từng gặp một trang tài liệu có đoạn chỉ dẫn kiểu này trong quá trình làm việc và không làm theo. Ví dụ giả định: một tác tử đọc 20 email, 1 email (5%) chứa lệnh ẩn yêu cầu gửi bảng giá cho địa chỉ lạ; quyền chỉ đọc và bước xác nhận của Google Workspace hay công cụ tương đương chặn được 100% việc gửi tự động.
- Tài khoản: bật xác thực hai lớp, mỗi người một tài khoản.
- Thu hồi quyền khi người rời đi.
Quy tắc 5: Quy trình, đào tạo và kế hoạch sự cố gồm gì?
Quy trình bảo mật là bộ việc lặp lại giúp cả đội làm đúng mà không phụ thuộc trí nhớ của một người. Sáu thành phần:
- Chính sách một trang: công cụ nào được dùng, dữ liệu nào được đưa vào, ai duyệt công cụ mới.
- Đào tạo bằng ví dụ cụ thể về điều không được làm.
- Nhật ký: ghi lại ai dùng gì cho dữ liệu nào ở mức hợp lý.
- Kế hoạch sự cố: nếu lộ dữ liệu, ai làm gì, báo ai, thời hạn thông báo theo quy định; liên hệ chuyên gia pháp lý.
- Xoá dữ liệu: quy tắc xoá lịch sử, tệp tải lên, bản ghi âm sau thời hạn.
- Hợp đồng với khách: nói rõ bạn dùng AI và cách xử lý dữ liệu; nhiều khách doanh nghiệp sẽ hỏi.
Ví dụ giả định: chính sách 1 trang và buổi đào tạo 30 phút cho 5 nhân viên tốn khoảng 3 giờ công, thấp hơn nhiều so với sự cố lộ dữ liệu 500 khách có thể tốn $2.000 và 20% khách cũ rời đi.
Dữ liệu cá nhân: những điều cơ bản
- Cần căn cứ hợp pháp để xử lý dữ liệu cá nhân, thường là sự đồng ý rõ ràng, thông báo cho chủ thể dữ liệu về mục đích và cách xử lý.
- Dữ liệu cá nhân nhạy cảm có yêu cầu chặt hơn.
- Chuyển dữ liệu cho bên thứ ba (kể cả nhà cung cấp AI) là một hoạt động xử lý cần cân nhắc, đặc biệt nếu dữ liệu ra nước ngoài.
- Chi tiết, mức phạt và hồ sơ cần chuẩn bị phụ thuộc văn bản hiện hành; hỏi chuyên gia. Xem Checklist pháp lý.
Kinh nghiệm của OPCAIOS
Chúng tôi dùng tác tử AI có quyền truy cập thư mục và hệ thống, nên áp dụng các nguyên tắc trên ở dạng thực hành: bí mật và thông tin xác thực được tách khỏi kho tài liệu và mã; dữ liệu nhạy cảm không đưa vào ghi chú chung; hành động có tác động ra ngoài cần xác nhận; nội dung đọc được từ web được coi là dữ liệu chứ không phải lệnh. Chúng tôi cũng đã thực hiện đợt rà soát bảo mật cho website của mình. Chúng tôi không đảm bảo hệ thống miễn nhiễm với mọi sự cố, và chưa đọc văn bản gốc của luật mới.
Câu hỏi thường gặp
Có được đưa danh sách khách vào ChatGPT hay công cụ AI khác không?
Mặc định không; chỉ khi đã ẩn danh hoặc có căn cứ, công cụ phù hợp và cài đặt dữ liệu được kiểm tra.
AI có dùng dữ liệu của tôi để huấn luyện không?
Tuỳ dịch vụ và gói; hãy đọc điều khoản và cài đặt hiện hành.
Luật bảo vệ dữ liệu cá nhân mới có áp dụng cho doanh nghiệp nhỏ không?
Theo các tổng hợp công khai, luật có hiệu lực từ 01/01/2026; mức áp dụng cụ thể hãy hỏi chuyên gia pháp lý.
Tấn công chèn lệnh là gì?
Nội dung lạ (web, email, tệp) chứa chỉ dẫn lừa AI làm điều bạn không muốn; xem Quy tắc 4.
Bắt đầu từ đâu?
Từ chính sách một trang và phân loại dữ liệu. Xem khoá đào tạo ứng dụng AI của OPCAIOS.
Nguồn: tổng hợp công khai của PwC và EY về Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 và Nghị định 356/2025/NĐ-CP (đọc ngày 25/10/2026; chưa đọc văn bản gốc); không phải tư vấn pháp lý. Kinh nghiệm là của OPCAIOS.
Để lại bình luận
Email của bạn sẽ không hiển thị công khai. Bình luận sẽ hiển thị sau khi được duyệt.