


Sandbox Codex là gì? Sandbox Codex là ranh giới do hệ điều hành thực thi quanh mọi lệnh mà Codex chạy trên máy bạn: lệnh được ghi vào đâu, có ra mạng được không. Chế độ phê duyệt (approval policy) là lớp thứ hai, quyết định khi nào Codex phải dừng lại hỏi bạn trước khi vượt ranh giới đó. Theo trang "Sandbox" và "Agent approvals & security" trong tài liệu Codex (developers.openai.com/codex chuyển hướng sang learn.chatgpt.com/docs, đọc ngày 03/11/2026), hai lớp này tách biệt nhưng chạy cùng nhau. Bài này không hứa cấu hình nào an toàn tuyệt đối: chính tài liệu ghi lớp lọc mạng chỉ giảm chứ không loại bỏ rủi ro, và chế độ toàn quyền không có lớp bảo vệ nào. Bài đi qua ba chế độ sandbox, mức phê duyệt ở bản CLI 0.162.1, mạng, cờ toàn quyền, sandbox theo hệ điều hành, bảng gợi ý và so sánh với Claude Code. Phần giới thiệu chung có ở bài Codex là gì.
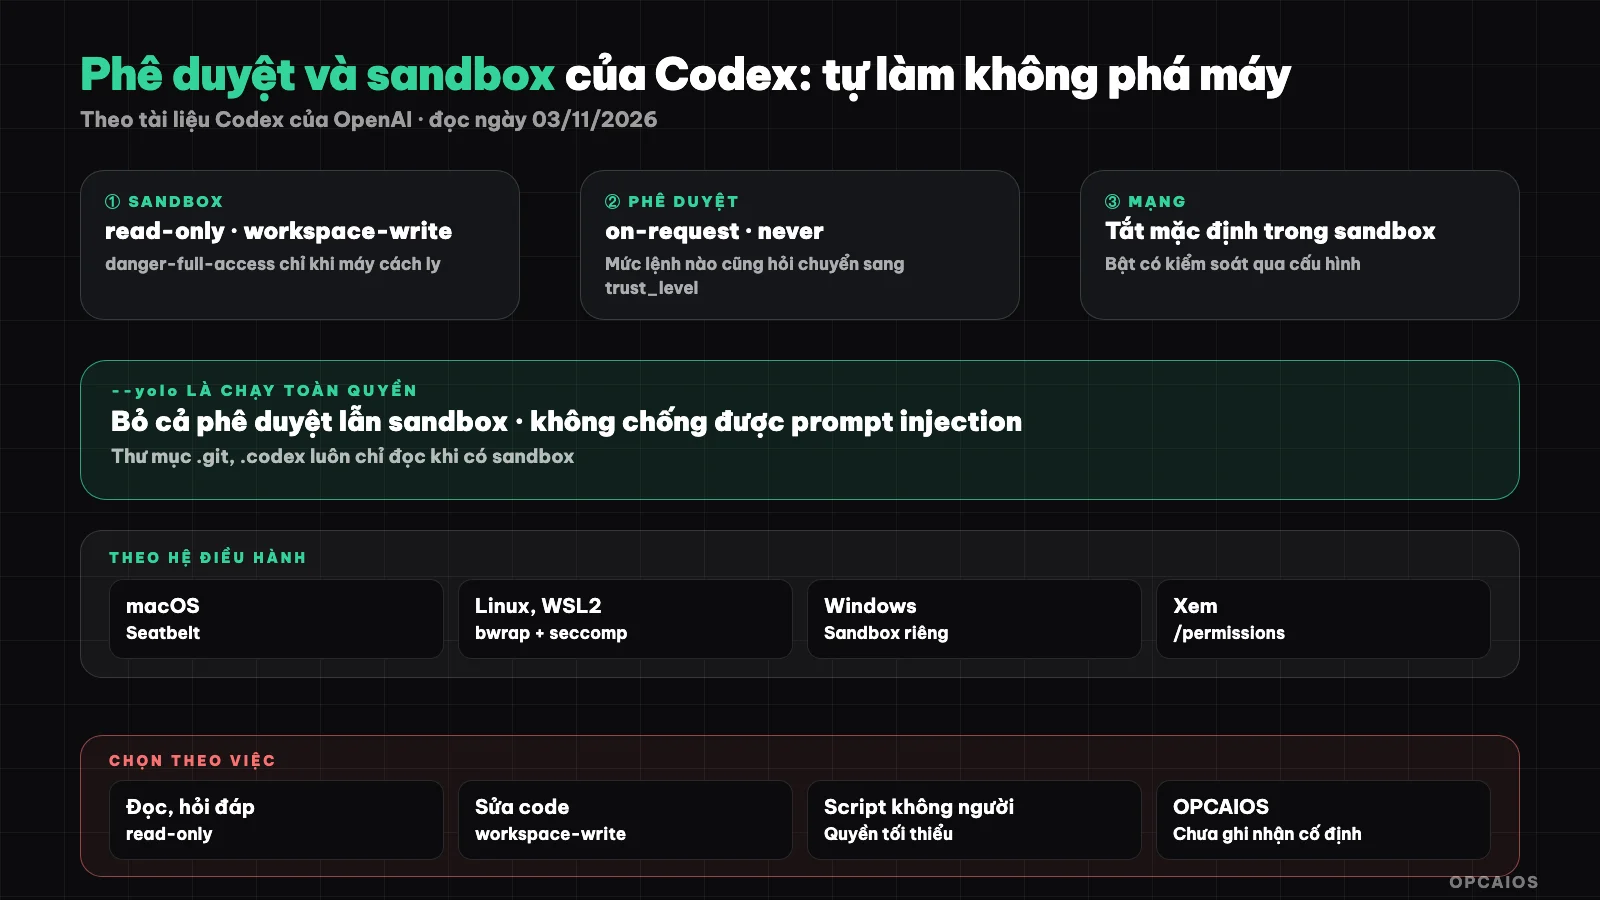
Sandbox đặt giới hạn kỹ thuật, chế độ phê duyệt quyết định lúc nào phải hỏi người. Sơ đồ: OPCAIOS.
Ba chế độ sandbox của Codex khác nhau thế nào?
Ba chế độ sandbox của Codex khác nhau ở phạm vi ghi tệp và quyền ra mạng của các lệnh mà mô hình sinh ra. Lệnh codex --help của bản Codex CLI 0.162.1 (chạy ngày 03/11/2026) liệt kê đúng ba giá trị cho cờ -s, --sandbox: read-only, workspace-write và danger-full-access. Trang "Sandbox" của tài liệu Codex mô tả: read-only chỉ cho đọc; workspace-write cho sửa trong thư mục làm việc và chạy lệnh thường ngày, là chế độ mặc định ít vướng; danger-full-access bỏ hết giới hạn tệp và mạng. Điểm quan trọng: sandbox áp lên cả tiến trình con, nên git, trình quản lý gói hay lệnh chạy test đều kế thừa cùng giới hạn.
| Chế độ | Ghi tệp | Mạng | Khi nào dùng |
|---|---|---|---|
read-only |
Không | Không | Đọc mã lạ, hỏi đáp, lên kế hoạch |
workspace-write |
Trong thư mục làm việc và thư mục tạm | Tắt, trừ khi bật trong cấu hình | Việc sửa mã hằng ngày |
danger-full-access |
Mọi nơi | Có | Chỉ trong container hoặc máy ảo cô lập |
Tài liệu còn ghi trong workspace-write, các thư mục .git, .codex, .agents và .aws nằm trong vùng ghi vẫn bị khoá chỉ đọc, kể cả mọi thứ bên dưới.
Các mức phê duyệt của Codex hiện còn những gì?
Các mức phê duyệt của Codex hiện còn hai giá trị chọn được: on-request và never. Bản CLI 0.162.1 báo lỗi khi gõ -a untrusted và chỉ chấp nhận hai giá trị này. Trang "Agent approvals & security" (đọc ngày 03/11/2026) xác nhận Codex không còn hỗ trợ approval_policy = "untrusted", và giá trị cũ này có thể làm Codex không khởi động được, nên cần xoá khỏi config.toml, tệp profile và script. Tài liệu hướng dẫn thay thế như sau:
- Muốn chỉ đọc nhưng vẫn được hỏi: dùng
read-onlykèmon-request. - Muốn giữ quy tắc chặt kiểu cũ (lệnh nào cũng phải duyệt): bỏ dòng approval_policy, đánh dấu dự án
trust_level = "untrusted"trong config.toml cấp người dùng. - Muốn giữ một số loại câu hỏi, tự từ chối loại khác: dùng chính sách
granular.
codex --sandbox read-only --ask-for-approval on-request
codex --sandbox workspace-write --ask-for-approval on-request
Dòng thứ hai là preset Auto mà tài liệu khuyến nghị cho thư mục có quản lý phiên bản. Cờ --full-auto trong các bài hướng dẫn cũ bị bản 0.162.1 báo "unexpected argument".
Auto-review và lệnh /permissions dùng để làm gì?
Auto-review là cách chuyển các yêu cầu phê duyệt đủ điều kiện cho một tác tử duyệt thay vì hiện hộp hỏi bạn, trong khi ranh giới sandbox giữ nguyên. Trang "Sandbox" (đọc ngày 03/11/2026) mô tả lựa chọn "Approve for me" gồm sandbox workspace-write, approval_policy on-request và approvals_reviewer = "auto_review"; trên CLI tương ứng cờ --approve-for-me có trong codex --help. Tác tử duyệt chỉ xét hành động vốn đã cần duyệt (vượt sandbox, gọi mạng bị chặn, công cụ MCP có tác dụng phụ), tìm dấu hiệu rò rỉ dữ liệu, dò khoá và phá huỷ; lỗi khi duyệt thì hành động không chạy. Auto-review tốn thêm lượt gọi mô hình. Trong phiên CLI, gõ /permissions để đổi bộ quyền đang dùng; ứng dụng desktop có nút chọn quyền ngay dưới ô nhập.
Truy cập mạng trong sandbox Codex hoạt động ra sao?
Truy cập mạng trong sandbox Codex mặc định tắt: ở chế độ workspace-write, lệnh không ra internet cho tới khi bạn bật khoá network_access = true trong bảng [sandbox_workspace_write] của config.toml. Theo trang "Agent approvals & security" (đọc ngày 03/11/2026), muốn bật mạng mà vẫn giới hạn tên miền thì bật thêm tính năng network_proxy và khai báo danh sách tên miền cho phép. Ba quy tắc nên nhớ:
- Bật proxy khi mạng đang tắt thì không có tác dụng; bật mạng mà không bật proxy thì lệnh ra ngoài tự do.
- Danh sách tên miền theo kiểu cho phép trước, quy tắc chặn luôn thắng; địa chỉ nội bộ, localhost bị chặn mặc định.
- Proxy không lọc tìm kiếm web, công cụ MCP, trình duyệt, Computer Use hay tác vụ đám mây; những thứ này có công tắc riêng.
Tìm kiếm web mặc định dùng chỉ mục do OpenAI lưu sẵn thay vì tải trang trực tiếp, để giảm prompt injection; cờ --search bật tìm kiếm trực tiếp.
Vì sao cờ chạy toàn quyền của Codex nguy hiểm?
Cờ chạy toàn quyền của Codex là --dangerously-bypass-approvals-and-sandbox, tài liệu ghi bí danh --yolo (bản 0.162.1 chấp nhận cả hai), tắt cùng lúc mọi câu hỏi phê duyệt lẫn sandbox. Phần mô tả trong codex --help gọi cờ này là "EXTREMELY DANGEROUS", chỉ dành cho môi trường đã được cô lập từ bên ngoài. Nguy hiểm vì mọi lệnh mô hình sinh ra chạy thẳng với quyền của tài khoản bạn: đọc khoá SSH, gửi mã nguồn ra ngoài, xoá tệp ngoài dự án đều không còn gì chặn. Chỉ thị độc hại giấu trong README, trang web hay issue (prompt injection) không cần lừa bạn bấm duyệt nữa. Cách dùng có trách nhiệm theo tài liệu: chạy trong Docker hoặc Dev Container để container làm lớp cô lập, rồi mới bật danger-full-access bên trong.
Sandbox Codex chạy trên macOS, Linux và Windows thế nào?
Sandbox Codex dùng cơ chế gốc của từng hệ điều hành, nên cách cài và giới hạn khác nhau theo máy. Tóm tắt từ trang "Sandbox" và "Agent approvals & security" (đọc ngày 03/11/2026):
| Hệ điều hành | Cơ chế | Cần làm gì |
|---|---|---|
| macOS | Seatbelt, chạy lệnh qua sandbox-exec với hồ sơ theo chế độ |
Dùng ngay, không cài thêm |
| Linux, WSL2 | bubblewrap (bwrap) cộng seccomp |
Cài gói bubblewrap; Ubuntu 24.04 có thể cần nạp thêm hồ sơ AppArmor |
| Windows (PowerShell) | Sandbox gốc của Windows, ưu tiên MXC, bản elevated và unelevated là dự phòng cũ | Bật prefer_mxc nếu máy và chính sách hỗ trợ |
Trong Docker, sandbox Linux có thể không chạy nếu container chặn namespace hay seccomp; khi đó tài liệu khuyên để container lo cô lập. Muốn thử một lệnh trong sandbox, dùng lệnh con codex sandbox; cú pháp trong tài liệu và trong bản 0.162.1 hơi khác nhau, nên hãy xem codex sandbox --help của bản đang cài.
Nên chọn sandbox và phê duyệt nào cho từng loại việc?
| Loại việc | Gợi ý cấu hình | Lý do |
|---|---|---|
| Đọc dự án lạ, hỏi kiến trúc | read-only + on-request |
Không có gì bị sửa |
| Sửa mã hằng ngày trong repo git | workspace-write + on-request (preset Auto) |
Ít hỏi, vẫn hỏi khi ra mạng hay ghi ngoài dự án |
| Việc dài, ngại bấm duyệt | Auto kèm approvals_reviewer = "auto_review" |
Giữ ranh giới, giảm hộp hỏi |
| Chạy tự động trong CI | codex exec --sandbox workspace-write hoặc read-only + never |
Không ai ngồi duyệt |
| Thử nghiệm bỏ đi được | --yolo trong container cô lập |
Chỉ khi máy không có gì để mất |
Bảng là gợi ý của OPCAIOS, không phải khuyến nghị của OpenAI. Chạy không người ngồi có bài riêng: codex exec chạy tự động.
Chế độ quyền Codex khác Claude Code ở đâu?
Chế độ quyền Codex khác Claude Code chủ yếu ở cách chia lớp: Codex tách thành hai trục rõ ràng (sandbox mode và approval policy), còn Claude Code gói phần lớn vào một danh sách chế độ quyền như plan, acceptEdits, auto, bypassPermissions, sandbox là tính năng bật thêm. Ở Codex sandbox bật mặc định; ở Claude Code, tài liệu ghi sandbox mặc định tắt. Cả hai đều có một lớp duyệt bằng mô hình (auto-review của Codex, bộ phân loại của auto mode bên Claude Code) và một chế độ bỏ qua mọi thứ chỉ nên dùng trong container. Chi tiết phía Claude Code ở bài plan mode và chế độ quyền trong Claude Code; dùng cả hai cùng lúc ở bài dùng Codex và Claude Code cùng lúc.
Kinh nghiệm của OPCAIOS
Những điều dưới đây là thật, ở mức khái niệm:
- Có Codex CLI 0.162.x và ứng dụng desktop Codex trên máy làm việc chính, dùng song song với Claude Code và Google Antigravity.
- Nhiều thư mục dự án được đánh dấu tin cậy trong config.toml. Chúng tôi chưa ghi nhận một chế độ sandbox hay mức phê duyệt cố định nào được đặt làm mặc định cho mọi phiên, nên không khẳng định OPCAIOS dùng chế độ nào.
- Hooks của Codex chỉ dùng để báo trạng thái phiên, chưa có hook chặn lệnh nguy hiểm. Lớp bảo vệ vẫn là sandbox, phê duyệt và người chủ.
- Có AGENTS.md cấp người dùng cho Codex, nội dung tương đương hướng dẫn cấp người dùng của Claude Code (trả lời tiếng Việt, thứ tự đọc tài liệu đầu phiên, ghi nhật ký cuối phiên). Đây là hướng dẫn cho mô hình, không phải lớp chặn kỹ thuật.
Nguyên tắc chung ở bài bảo mật khi dùng AI viết code.
Câu hỏi thường gặp
Sandbox Codex có bật sẵn không?
Có, theo tài liệu Codex đọc ngày 03/11/2026, chế độ quyền mặc định tự áp sandbox, và mạng mặc định tắt. Thư mục dùng git thường được gợi ý preset Auto (workspace-write cộng on-request), thư mục không dùng git được gợi ý read-only. Trên Linux và WSL2 cần cài bubblewrap trước, nếu thiếu Codex sẽ cảnh báo lúc khởi động.
Vì sao Codex báo lỗi khi tôi dùng -a untrusted?
Vì Codex đã bỏ giá trị untrusted khỏi approval_policy. Theo trang "Agent approvals & security" đọc ngày 03/11/2026, bản 0.162.1 chỉ chấp nhận on-request và never, và tài liệu ghi giá trị cũ có thể khiến Codex không khởi động. Hãy xoá dòng đó khỏi config.toml và script. Muốn giữ kiểu "lệnh nào cũng hỏi", đặt trust_level untrusted cho dự án trong config.toml cấp người dùng thay vì đặt approval_policy. Cờ --full-auto trong bài hướng dẫn cũ cũng không còn ở bản này.
Bật mạng cho Codex có an toàn không?
Bật mạng làm tăng rủi ro, vì một lệnh bị dẫn dắt có thể gửi mã hoặc khoá ra ngoài. Cách an toàn hơn là bật network_access kèm network_proxy và chỉ cho phép đúng tên miền cần, ví dụ registry của trình quản lý gói. Không đưa khoá thật vào lời nhắc, và đọc lại nhật ký lệnh sau phiên.
Khi nào được dùng --yolo?
Chỉ khi máy chạy Codex đã được cô lập từ bên ngoài, ví dụ container Docker hoặc Dev Container không chứa khoá thật và không gắn thư mục quan trọng. Trên máy làm việc hằng ngày, cờ này xoá mọi lớp bảo vệ. Nếu chỉ ngại bấm duyệt nhiều, hãy thử auto-review trước: giữ nguyên sandbox mà bớt hộp hỏi.
Người không biết code nên chọn chế độ nào?
Nên bắt đầu bằng read-only để hỏi Codex giải thích dự án, rồi chuyển sang preset Auto khi đã hiểu việc cần làm, luôn làm trên repo có git. Quy trình đầy đủ có ở bài tác tử lập trình cho người không biết code. Muốn có người hướng dẫn theo việc thật, xem khoá đào tạo ứng dụng AI của OPCAIOS.
Nguồn: tài liệu Codex của OpenAI, trang "Sandbox" và "Agent approvals & security" (developers.openai.com/codex chuyển hướng sang learn.chatgpt.com/docs/sandboxing và learn.chatgpt.com/docs/agent-approvals-security), cùng codex --help bản 0.162.1, đọc ngày 03/11/2026; chưa tự chạy thử sandbox trên Linux và Windows; tên cờ có thể đổi theo phiên bản; bảng chọn chế độ là gợi ý. Kinh nghiệm là của OPCAIOS.
Để lại bình luận
Email của bạn sẽ không hiển thị công khai. Bình luận sẽ hiển thị sau khi được duyệt.