


OAuth là gì? OAuth 2.0 là giao thức ủy quyền tiêu chuẩn của ngành, cho phép một ứng dụng truy cập tài nguyên của bạn ở dịch vụ khác mà không cần biết mật khẩu của bạn. Theo oauth.net (đọc ngày 25/10/2026), nhóm làm việc OAuth của IETF phát triển giao thức, RFC 6749 là khung cốt lõi, và luồng Authorization Code kết hợp PKCE là một trong các kiểu cấp quyền chính. Bài này giải thích OAuth là gì, khác đăng nhập (OpenID Connect) ở đâu, các kiểu cấp quyền, token, cách cấp quyền an toàn, rủi ro và kinh nghiệm của OPCAIOS.
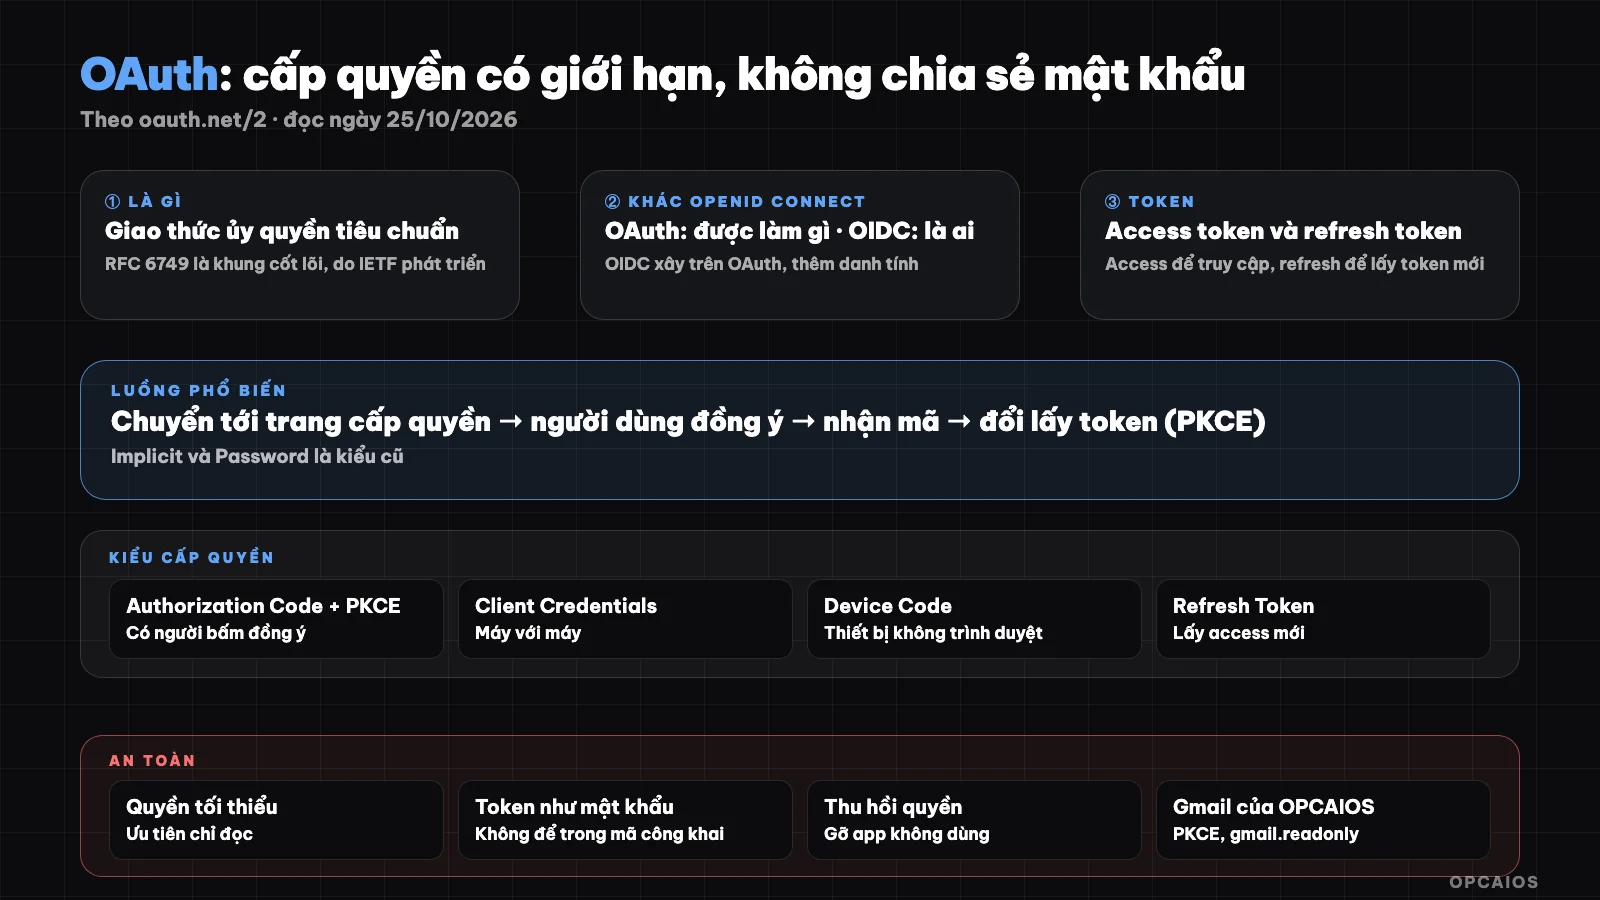
OAuth cấp quyền có giới hạn bằng token thay vì chia sẻ mật khẩu. Sơ đồ: OPCAIOS.
OAuth là gì và giải quyết vấn đề gì?
Trước OAuth, muốn ứng dụng A đọc dữ liệu của bạn ở dịch vụ B, bạn phải đưa mật khẩu cho A. OAuth thay bằng cách cấp cho A một token có phạm vi và thời hạn giới hạn, bạn có thể thu hồi mà không đổi mật khẩu.
Đó là lý do khi một ứng dụng xin "quyền đọc Gmail" hay "quyền xem lịch", bạn được đưa tới trang của chính Google để đồng ý, thay vì gõ mật khẩu vào ứng dụng đó. Giao thức hỗ trợ ứng dụng web, máy tính, di động và thiết bị không có trình duyệt.
OAuth khác OpenID Connect và "đăng nhập" ở đâu?
OAuth 2.0 giải quyết ủy quyền (ứng dụng được làm gì), còn OpenID Connect xây trên OAuth để thêm danh tính (người dùng là ai). Theo oauth.net, hai loại token cũng khác nhau: access token để truy cập tài nguyên, ID token để chứng minh danh tính.
| Giao thức | Trả lời câu hỏi | Ví dụ |
|---|---|---|
| OAuth 2.0 | Ứng dụng được phép làm gì với dữ liệu của tôi? | Cho app đọc lịch của tôi |
| OpenID Connect | Người dùng này là ai? | "Đăng nhập bằng Google" |
Nút "Đăng nhập bằng Google" thường dùng OpenID Connect trên nền OAuth. Nếu bạn muốn bỏ hẳn mật khẩu, xem passkey là gì.
Các kiểu cấp quyền và token
Theo oauth.net, các kiểu cấp quyền gồm Authorization Code (đi kèm PKCE), Client Credentials, Device Code và Refresh Token; Implicit và Password được liệt kê là kiểu cũ. Token là trung tâm: access token để truy cập tài nguyên, refresh token để lấy access token mới.
| Kiểu cấp quyền | Dùng khi |
|---|---|
| Authorization Code + PKCE | Ứng dụng có người dùng bấm đồng ý (web, di động) |
| Client Credentials | Máy với máy, không có người dùng |
| Device Code | Thiết bị không có trình duyệt hoặc bàn phím |
| Refresh Token | Lấy access token mới khi cái cũ hết hạn |
| Implicit, Password | Kiểu cũ theo oauth.net, tránh dùng cho dự án mới |
Phần chọn kiểu nào cho trường hợp nào là diễn giải của OPCAIOS; trang tôi đọc chỉ liệt kê các kiểu. OAuth 2.1 là nỗ lực đang diễn ra nhằm gộp OAuth 2.0 và các phần mở rộng phổ biến.
Cấp quyền cho ứng dụng một cách an toàn
Với tư cách người dùng, hãy chỉ cấp quyền cho ứng dụng bạn tin và đọc kỹ phạm vi (scope) họ xin. Với tư cách người xây ứng dụng, xin quyền tối thiểu, ưu tiên quyền chỉ đọc và dùng PKCE cho luồng mã.
- Đọc phạm vi quyền: "đọc thư" khác xa "đọc, gửi và xoá thư".
- Xin quyền tối thiểu và giải thích lý do cho người dùng.
- Bảo vệ token như mật khẩu: không đưa vào mã công khai hay nhật ký.
- Thu hồi quyền ứng dụng không còn dùng trong phần bảo mật tài khoản của nhà cung cấp.
- Kiểm tra địa chỉ chuyển hướng (redirect URI) chặt chẽ.
- Với agent AI: cấp quyền hẹp, tránh cho agent giữ token rộng; xem prompt injection và tool use.
Kinh nghiệm của OPCAIOS
Trong hệ thống quản lý công việc của chúng tôi có luồng kết nối Gmail: theo chú thích trong mã nguồn, luồng bắt đầu bằng màn hình đồng ý của Google với PKCE và trạng thái ký, chỉ xin quyền đọc thư (gmail.readonly) cho chính tài khoản của người dùng. Chúng tôi chọn quyền chỉ đọc vì chỉ cần đọc để lập việc, không cần gửi hay xoá.
Hạn chế: chúng tôi chưa tự chạy kiểm thử bảo mật riêng cho luồng này, và bài này không công bố mã khách, địa chỉ chuyển hướng hay token. Với nhiều việc đọc dữ liệu Google ở phía máy chủ chúng tôi dùng tài khoản dịch vụ chứ không phải OAuth của người dùng; hai cách có mô hình quyền khác nhau. Xem Google Search Console và webhook cho các cách kết nối khác.
Câu hỏi thường gặp
OAuth có phải là đăng nhập không?
Không. OAuth là ủy quyền; đăng nhập (danh tính) do OpenID Connect xây trên OAuth.
Access token và refresh token khác nhau thế nào?
Access token cho phép truy cập tài nguyên trong thời gian ngắn; refresh token dùng để lấy access token mới.
PKCE là gì?
Là phần mở rộng để bảo vệ luồng Authorization Code; oauth.net nêu nó đi kèm luồng này. Trang tôi đọc không giải thích chi tiết cơ chế.
Làm sao thu hồi quyền một ứng dụng?
Vào phần bảo mật tài khoản của nhà cung cấp (ví dụ Google) và gỡ quyền ứng dụng. Chi tiết tuỳ nhà cung cấp.
Tôi nên bắt đầu từ đâu?
Rà soát các ứng dụng đang có quyền trong tài khoản Google của bạn và gỡ cái không dùng. Cần hỗ trợ, xem dịch vụ đào tạo ứng dụng AI.
Nguồn: oauth.net/2, đọc ngày 25/10/2026; trang không định nghĩa chi tiết các vai trò và không giải thích cơ chế PKCE. Bảng chọn kiểu cấp quyền theo tình huống là diễn giải của OPCAIOS. Thông tin luồng Gmail lấy từ chú thích trong mã nguồn của OPCAIOS. Kinh nghiệm là của OPCAIOS.
Để lại bình luận
Email của bạn sẽ không hiển thị công khai. Bình luận sẽ hiển thị sau khi được duyệt.