


VPS là gì? VPS (Virtual Private Server, máy chủ riêng ảo) là một máy ảo được nhà cung cấp hosting bán như một dịch vụ: nó chạy bản sao hệ điều hành riêng của bạn và bạn thường có quyền quản trị cao nhất (superuser) trên hệ điều hành đó, nên có thể cài hầu hết phần mềm chạy được trên hệ điều hành ấy. Theo Wikipedia, về nhiều mặt VPS tương đương một máy chủ vật lý riêng nhưng dễ tạo và cấu hình hơn và rẻ hơn; đổi lại các VPS dùng chung phần cứng bên dưới nên hiệu năng có thể thấp hơn tuỳ tải của các máy ảo khác. Bài này giải thích VPS là gì, khác gì hosting chia sẻ hay nền tảng PaaS, cách chọn VPS, danh sách bảo mật cơ bản (SSH, tường lửa, Docker, TLS, Cloudflare), cách vận hành website, sao lưu và giám sát, và kinh nghiệm thật của OPCAIOS khi chạy website trên VPS.
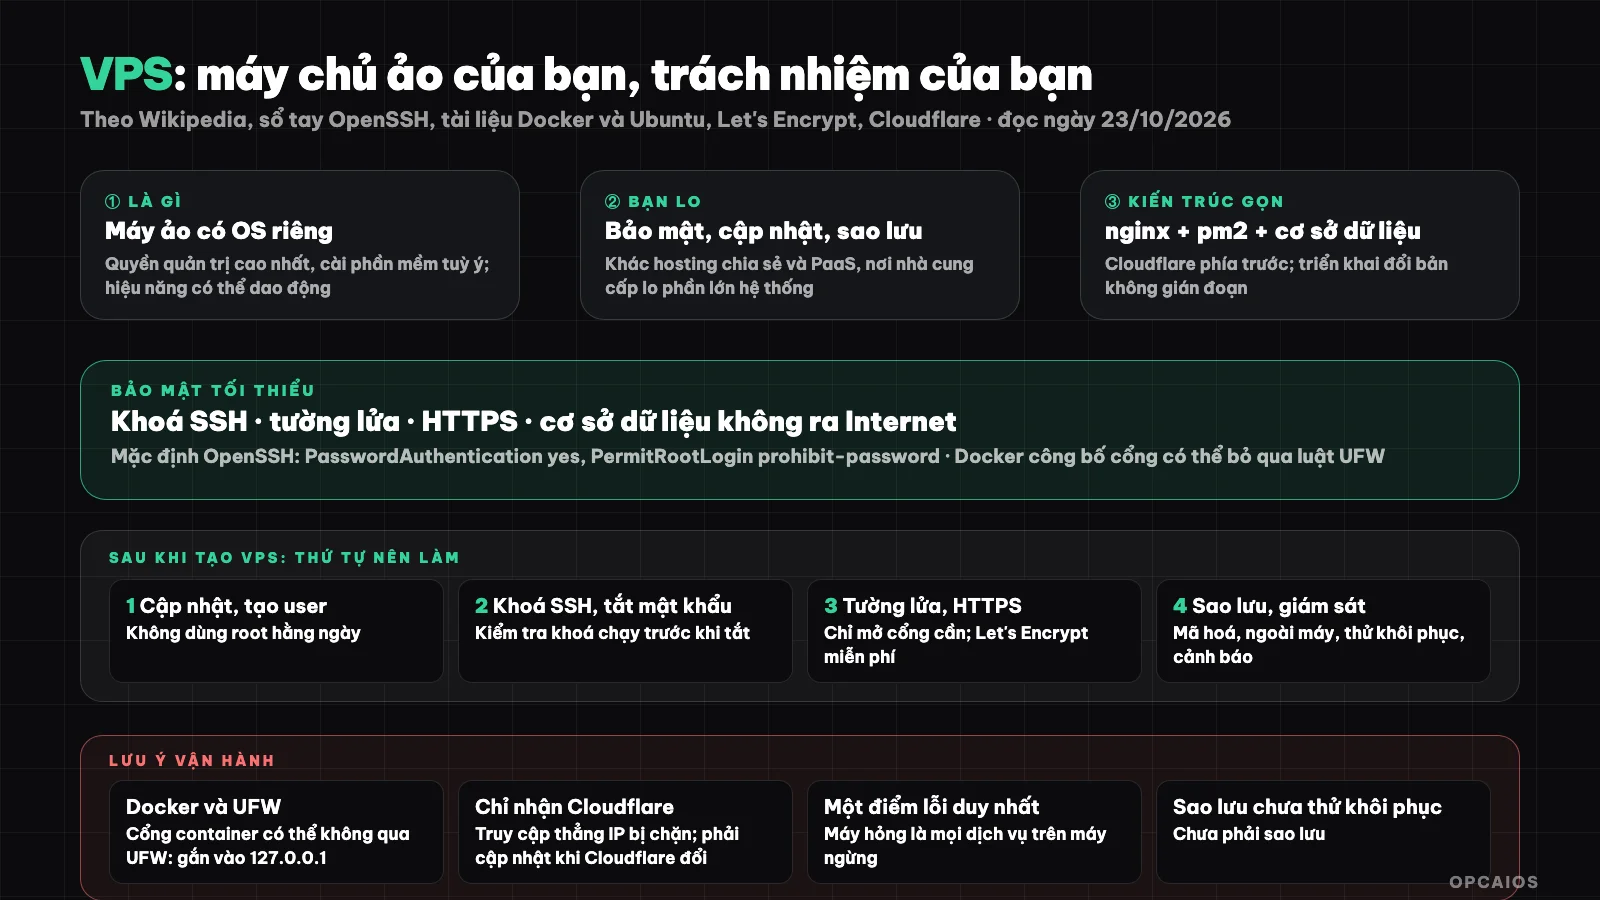
Một VPS an toàn có nhiều lớp: chỉ mở cổng cần thiết, TLS, cơ sở dữ liệu không ra mạng ngoài, sao lưu và giám sát. Sơ đồ: OPCAIOS.
VPS là gì và hoạt động ra sao?
VPS là một máy ảo chạy trên máy chủ vật lý được chia nhỏ bằng phần mềm gọi là hypervisor. Hypervisor, theo Wikipedia (đọc ngày 23/10/2026), tạo, thu hồi và quản lý tài nguyên của các hệ điều hành "khách", và mỗi khách thường chỉ thấy phần tài nguyên được cấp. Vì mỗi VPS có hệ điều hành riêng nên các máy ảo phần lớn được cô lập với nhau và khởi động lại độc lập. Khi thuê VPS, bạn nhận được ba thứ. Đầu tiên là địa chỉ IP riêng. Tiếp theo là quyền truy cập SSH, thường trên Linux. Cuối cùng là trách nhiệm tự cài đặt, bảo mật, cập nhật và sao lưu. Ví dụ, một VPS Ubuntu dùng nginx và pm2 có thể chạy website Next.js cạnh cơ sở dữ liệu, còn nhà cung cấp chỉ lo phần cứng và hypervisor bên dưới. Đổi lại, các VPS dùng chung phần cứng nên hiệu năng có thể thấp hơn tuỳ tải của các máy ảo khác, theo Wikipedia.
VPS khác hosting chia sẻ và nền tảng PaaS thế nào?
Khác ở mức bạn kiểm soát và mức bạn phải tự lo. Bảng dưới là mô tả chung để chọn hướng, không phải so sánh nhà cung cấp cụ thể:
| Tiêu chí | Hosting chia sẻ | VPS | PaaS (nền tảng ứng dụng) |
|---|---|---|---|
| Quyền kiểm soát hệ điều hành | Hạn chế | Cao, có quyền quản trị | Không quản lý máy |
| Ai lo cập nhật và bảo mật hệ điều hành | Nhà cung cấp | Bạn | Nhà cung cấp |
| Cài phần mềm tuỳ ý | Hạn chế | Gần như mọi thứ chạy được trên hệ điều hành | Theo mô hình nền tảng |
| Độ phức tạp | Thấp | Trung bình đến cao | Thấp |
| Phù hợp | Website đơn giản | Nhiều dịch vụ, ứng dụng tuỳ biến, tự dựng hạ tầng | Triển khai nhanh, ít vận hành |
Chọn VPS dựa trên tiêu chí nào?
Chọn VPS là việc đối chiếu nhu cầu thực của ứng dụng với sáu tiêu chí, chứ không theo con số quảng cáo. Ví dụ, một website Next.js có cơ sở dữ liệu cần RAM dư và thêm bộ nhớ cho các lần build, theo kinh nghiệm vận hành của OPCAIOS. Sáu tiêu chí cần xem (đọc ngày 23/10/2026) theo thứ tự:
- CPU, RAM, ổ đĩa: RAM dư cho ứng dụng nặng.
- Vị trí máy chủ: gần người dùng thì độ trễ thấp hơn; với website tiếng Việt, cân nhắc khu vực lân cận.
- Sao lưu và ảnh chụp (snapshot): nhà cung cấp có sao lưu cấp máy không và giá bao nhiêu; vẫn nên tự sao lưu ra ngoài.
- Băng thông và địa chỉ IP: hạn mức, IPv4 hay IPv6.
- Hỗ trợ và độ ổn định: cách xử lý sự cố, có bảng tình trạng dịch vụ công khai không.
- Cách thanh toán và chu kỳ: theo tháng để dễ đổi nhà cung cấp.
Giá thay đổi nhanh nên bài không nêu giá cụ thể; hãy đọc trang giá và điều khoản sao lưu hiện tại trước khi trả tiền. VPS rẻ hơn máy chủ vật lý riêng, theo Wikipedia, nhưng hiệu năng phụ thuộc tải của các máy ảo khác (theo Wikipedia).
Việc đầu tiên cần làm để bảo mật VPS mới
Bảo mật VPS mới nghĩa là thu hẹp mọi cửa vào trước khi cài ứng dụng, vì một VPS mới nối Internet thường sớm bị các chương trình tự động dò quét. Đầu tiên hãy làm ba việc nền tảng:
- Cập nhật hệ điều hành và bật cập nhật bảo mật tự động nếu hợp lý.
- Tạo người dùng riêng, dùng khoá SSH thay mật khẩu. Mặc định, theo OpenSSH (theo OpenBSD),
PasswordAuthenticationlàyes,PubkeyAuthenticationlàyes, cònPermitRootLoginlàprohibit-passwordvàMaxAuthTrieslà 6. Hãy tắt đăng nhập bằng mật khẩu sau khi đã kiểm tra khoá SSH hoạt động, và không dùng root cho công việc hằng ngày. - Bật tường lửa và chỉ mở cổng cần thiết (SSH, 80, 443). Trên Ubuntu, UFW là công cụ đơn giản: mở cổng bằng
ufw allowvà kiểm tra bằngufw status.
Tiếp theo là các việc về Docker, HTTPS và cơ sở dữ liệu ở mục sau (tài liệu OpenSSH và Ubuntu, đọc ngày 23/10/2026). Ví dụ, một VPS Ubuntu mới nên có người dùng riêng và khoá SSH trước khi mở bất kỳ cổng nào ngoài 22, 80 và 443.
Docker, HTTPS và cơ sở dữ liệu cần lưu ý gì?
Sau đó, hãy xử lý bốn điểm còn lại:
- Cẩn thận với Docker và tường lửa. UFW và Docker dùng luật tường lửa theo cách không tương thích, theo Docker (theo Docker): khi công bố cổng container, lưu lượng bị chuyển hướng trước các chuỗi INPUT và OUTPUT mà UFW dùng, nên luật UFW bị bỏ qua. Hãy chỉ công bố cổng vào 127.0.0.1, đặt dịch vụ sau nginx, và kiểm soát qua chuỗi
DOCKER-USER. - Dùng HTTPS với chứng chỉ hợp lệ. Theo Let's Encrypt, đây là tổ chức cấp chứng chỉ miễn phí, tự động và mở. OPCAIOS dùng Certbot với nginx.
- Đừng mở cơ sở dữ liệu ra Internet: để cơ sở dữ liệu chỉ nghe trên địa chỉ nội bộ; truy cập công cụ quản trị qua đường hầm SSH.
- Giữ bí mật ngoài mã nguồn: biến môi trường, quyền tệp chặt; xem GitHub là gì? về việc không đưa bí mật vào kho.
Đặt Cloudflare phía trước VPS có lợi gì?
Cloudflare đóng vai trò proxy ngược đứng giữa người dùng và máy chủ của bạn: người dùng nói chuyện với Cloudflare, Cloudflare nói chuyện với VPS. Xem tổng quan trong Cloudflare là gì?. Một lớp bảo vệ hữu ích là cấu hình máy chủ gốc chỉ nhận kết nối từ các dải IP của Cloudflare, để ai gõ thẳng địa chỉ IP của VPS sẽ không vào được. Cloudflare công bố danh sách dải IPv4 và IPv6 chính thức tại trang cloudflare.com/ips (trang ghi là nguồn "chính thức" của các dải này). Nhược điểm cần nhớ: khi Cloudflare đổi danh sách, bạn phải cập nhật cấu hình tương ứng, nếu không người dùng thật có thể bị chặn.
Vận hành website trên VPS như thế nào cho gọn?
Vận hành website trên VPS gọn nghĩa là dùng một mô hình nhẹ gồm ba lớp: nginx làm máy chủ web và kết thúc TLS, một trình quản lý tiến trình như pm2 giữ ứng dụng luôn chạy, và cơ sở dữ liệu trên cùng máy hoặc máy khác. Ba điều giúp vận hành đỡ đau đầu, theo kinh nghiệm của OPCAIOS (ghi nhận năm 2026):
- Triển khai không gián đoạn: dựng bản mới vào thư mục riêng khi bản cũ vẫn phục vụ, rồi đổi sang bản mới. Trước đây OPCAIOS dựng ngay trên bản đang chạy khiến trang lỗi 1 đến 2 phút. Xem bước chạy thử trong Vibe coding là gì?.
- Sao lưu đúng cách: mã hoá, lưu ngoài máy (khác nhà cung cấp hoặc khác vùng), có lịch và đã thử khôi phục, như bản sao lưu lên Google Drive giữ 60 ngày.
- Giám sát và cảnh báo: kiểm tra website mỗi 5 phút và báo qua điện thoại khi sập, ổ đĩa đầy hoặc sao lưu thiếu; xem cách dùng bot trong Telegram bot là gì?.
Ví dụ, một website Next.js dùng pm2 sau nginx chỉ cần đổi bản khi dựng xong, nên bản dựng lỗi không làm hỏng website đang chạy.
Kinh nghiệm của OPCAIOS khi chạy website trên VPS
OPCAIOS chạy website trên một VPS cùng với một số dịch vụ nội bộ khác: nginx đứng trước, tiến trình ứng dụng do pm2 quản lý, cơ sở dữ liệu Supabase tự lưu trữ (xem Supabase là gì?), và Cloudflare phía trước. Một số điều chúng tôi rút ra, không nêu chi tiết cấu hình nhạy cảm.
Bảo mật và truy cập của OPCAIOS ra sao?
Hai bài học đầu tiên về bảo mật (ghi nhận năm 2026):
- Một VPS dùng chung nhiều dịch vụ làm rủi ro cộng dồn. Một cổng công khai quên đóng của một dịch vụ phụ cũng là cửa vào cho cả máy. Chúng tôi có một tập lệnh tường lửa riêng chỉ mở vài cổng cần thiết, chặn cổng container qua chuỗi dành cho Docker, và các công cụ quản trị chỉ truy cập qua đường hầm SSH; sau một lần rà soát an ninh, hai cổng quản trị bị đóng.
- Máy chủ gốc chỉ nhận Cloudflare: truy cập thẳng bằng IP của VPS bị từ chối. Hệ quả vận hành: khi kiểm tra sức khoẻ phải đi qua tên miền, và danh sách IP của Cloudflare cần cập nhật khi Cloudflare đổi.
Triển khai, cơ sở dữ liệu, sao lưu và giám sát của OPCAIOS ra sao?
Bốn bài học vận hành tiếp theo:
- Triển khai bằng bước đổi bản không gián đoạn: trước đây dựng ngay trên bản đang chạy khiến trang lỗi 1 đến 2 phút; bản dựng lỗi nay không làm hỏng website. Đồng thời, từng có sự cố vì một thay đổi cấu hình môi trường chỉ còn một biến và website lặng lẽ quay về dữ liệu cũ, nên sau mỗi lần sửa tệp cấu hình chúng tôi kiểm tra các biến còn đủ.
- Giới hạn kết nối cơ sở dữ liệu: từng có lần hết kết nối ở cổng phiên của bộ gộp kết nối làm bản dựng lỗi và website trả lỗi 502; từ đó ứng dụng dùng cổng gộp theo giao dịch, và khi cơ sở dữ liệu sập, cảnh báo tới điện thoại.
- Sao lưu mã hoá lên Google Drive, giữ 60 ngày và đã thử khôi phục; mật khẩu giải mã được lưu ở hai nơi vì mất cả hai thì các bản sao lưu không đọc được.
- Giám sát: kiểm tra website và cơ sở dữ liệu mỗi 5 phút, cảnh báo qua Telegram khi sập và khi chạy lại, cùng cảnh báo sao lưu thiếu hoặc ổ đĩa sắp đầy.
Rủi ro và chi phí thật sự của VPS
Chi phí không chỉ là tiền thuê: còn thời gian của bạn. Rủi ro chính gồm một điểm lỗi duy nhất (máy hỏng hoặc nhà cung cấp gặp sự cố thì mọi thứ trên máy ngừng), trách nhiệm bảo mật dồn về bạn, và việc phải theo dõi cập nhật. Nếu không muốn tự vận hành hạ tầng, PaaS hoặc hosting được quản lý có thể hợp hơn. Nếu để AI agent chạy lệnh trên VPS thay bạn, hãy dùng tài khoản quyền tối thiểu, xem lại lệnh phá huỷ và có sao lưu trước; xem MCP là gì?.
Đọc thêm: Hướng dẫn cài đặt n8n trên VPS và tự động hóa quy trình kinh doanh từ A-Z cho Solopreneur; Rà soát bảo mật website một người.
Câu hỏi thường gặp
VPS là gì?
Là máy ảo do nhà cung cấp hosting bán như một dịch vụ, chạy hệ điều hành riêng và thường cho bạn quyền quản trị cao nhất để cài phần mềm tuỳ ý.
VPS khác hosting thường thế nào?
VPS cho bạn quyền kiểm soát hệ điều hành và cài phần mềm tuỳ ý nhưng bạn tự lo bảo mật, cập nhật và sao lưu; hosting chia sẻ đơn giản hơn nhưng hạn chế quyền.
Bảo mật VPS mới cần làm gì trước tiên?
Cập nhật hệ điều hành, tạo người dùng riêng, dùng khoá SSH và tắt đăng nhập bằng mật khẩu, bật tường lửa chỉ mở cổng cần thiết, dùng HTTPS, không mở cơ sở dữ liệu ra Internet, và chú ý Docker có thể bỏ qua luật UFW.
Có cần Cloudflare trước VPS không?
Không bắt buộc, nhưng hữu ích: proxy ngược che địa chỉ máy chủ gốc và có thể giới hạn máy chủ gốc chỉ nhận kết nối từ các dải IP của Cloudflare; bạn phải cập nhật danh sách khi Cloudflare đổi.
Sao lưu VPS thế nào cho đúng?
Sao lưu đúng nghĩa là có bản sao mã hoá nằm ngoài máy, theo lịch tự động và đã thử khôi phục, theo kinh nghiệm của OPCAIOS (ghi nhận năm 2026). Một bản sao lưu chưa thử khôi phục chưa phải là sao lưu. Đầu tiên, mã hoá bản sao trước khi rời máy. Tiếp theo, lưu ở nơi khác nhà cung cấp hoặc khác vùng, vì snapshot của chính nhà cung cấp chỉ là một lớp bổ sung. Cuối cùng, đặt lịch và thử khôi phục định kỳ. Ví dụ, OPCAIOS sao lưu mã hoá lên Google Drive, giữ 60 ngày và đã thử khôi phục; mật khẩu giải mã được lưu ở hai nơi vì mất cả hai thì các bản sao lưu không đọc được. Hệ thống kiểm tra website và cơ sở dữ liệu mỗi 5 phút, rồi cảnh báo qua Telegram khi sập, khi bản sao lưu thiếu hoặc khi ổ đĩa sắp đầy. Muốn học cách dựng và vận hành hạ tầng tự động hoá an toàn, xem khoá đào tạo ứng dụng AI của OPCAIOS.
Nguồn: Wikipedia "Virtual private server"; sổ tay OpenSSH (sshd_config) tại man.openbsd.org; tài liệu Ubuntu Server về UFW; tài liệu Docker về lọc gói tin và tường lửa (mục Docker và ufw); trang dải IP của Cloudflare và tài liệu Let's Encrypt; đọc trực tiếp ngày 23/10/2026. Cloudflare Learning chặn truy cập tự động nên không dùng trực tiếp. Phần so sánh các loại hosting là mô tả chung, không dẫn nguồn chi tiết. Kinh nghiệm vận hành là của OPCAIOS; chúng tôi không công bố địa chỉ, cổng hay cấu hình cụ thể.
Để lại bình luận
Email của bạn sẽ không hiển thị công khai. Bình luận sẽ hiển thị sau khi được duyệt.