


Plan mode là gì? Plan mode là chế độ quyền trong Claude Code mà ở đó Claude chỉ nghiên cứu và đề xuất kế hoạch: đọc tệp, chạy lệnh để tìm hiểu, viết kế hoạch, nhưng không sửa mã nguồn cho tới khi bạn duyệt. Theo trang "Choose a permission mode" trong tài liệu Claude Code (code.claude.com, đọc ngày 03/11/2026), plan mode là một trong sáu chế độ quyền, bên cạnh default (tên hiển thị Manual), acceptEdits, auto, dontAsk và bypassPermissions. Bài này không hứa chế độ nào an toàn tuyệt đối: chính tài liệu ghi auto mode giảm số lần hỏi nhưng không bảo đảm an toàn, còn bypassPermissions không chống được prompt injection. Bài cũng không nêu chi phí hay gói OPCAIOS dùng. Nội dung gồm: plan mode chạy thế nào, từng chế độ quyền làm gì, quy tắc allow, ask, deny, auto mode chặn những gì, vì sao chế độ bỏ qua quyền nguy hiểm, sandbox cho lệnh shell, bảng chọn chế độ theo loại việc, và cách OPCAIOS đang dùng thật. Phần giới thiệu chung về Claude Code nằm ở bài Claude Code là gì.
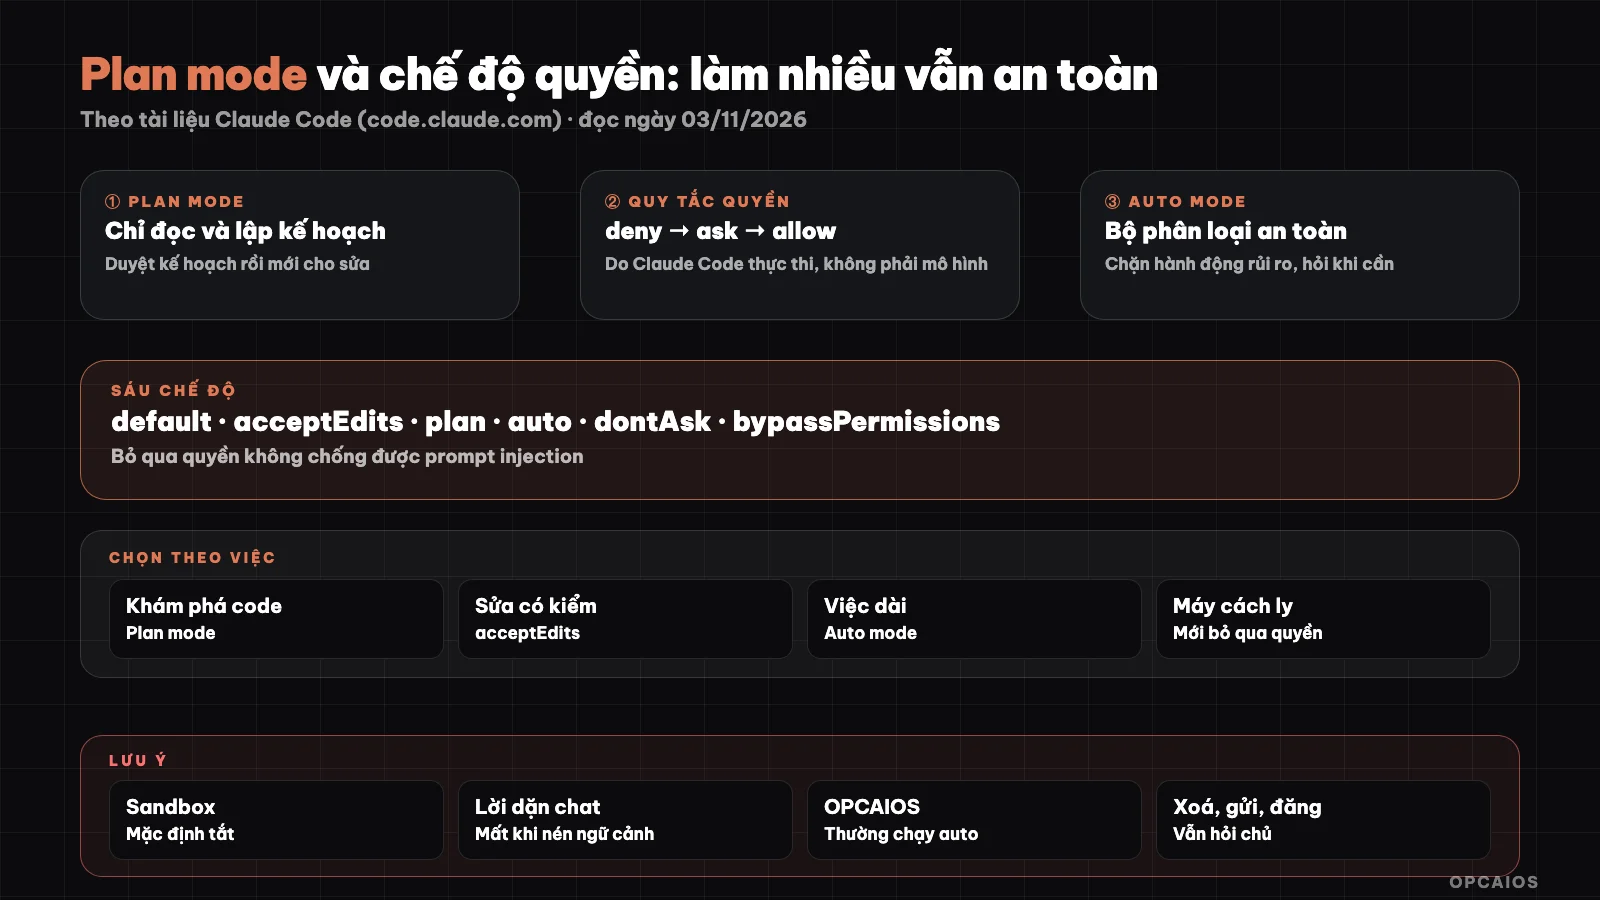
Quy tắc quyền, chế độ quyền và sandbox là ba lớp khác nhau; người chủ vẫn giữ quyết định cuối. Sơ đồ: OPCAIOS.
Plan mode trong Claude Code hoạt động thế nào?
Plan mode hoạt động như một bước "nghĩ trước, làm sau": Claude đọc dự án, có thể chạy lệnh để khám phá, rồi trình bày kế hoạch; mọi chỉnh sửa tệp bị chặn cho tới khi bạn chấp nhận kế hoạch. Theo tài liệu Claude Code (đọc ngày 03/11/2026), có ba cách vào plan mode: nhấn Shift+Tab để chuyển chế độ, gõ /plan ở đầu một câu lệnh, hoặc khởi động bằng cờ dòng lệnh:
claude --permission-mode plan
Khi kế hoạch xong, Claude hỏi bạn muốn làm tiếp ra sao. Các lựa chọn theo tài liệu:
- Đồng ý và dùng auto mode: duyệt kế hoạch rồi chuyển sang auto mode (nếu tổ chức tắt auto mode thì lựa chọn này là tự chấp nhận sửa tệp).
- Đồng ý, duyệt từng chỉnh sửa: bạn xem từng lần sửa.
- Chưa, lập kế hoạch tiếp: ở lại plan mode và nói Claude cần đổi gì.
Nhấn Ctrl+G để mở kế hoạch trong trình soạn thảo và sửa thẳng trước khi Claude làm. Một lưu ý dễ bỏ sót: lệnh shell trong lúc lập kế hoạch không hoàn toàn bị cấm. Khi auto mode khả dụng, bộ phân loại xem xét các lệnh đó thay vì hỏi bạn; khi không, lệnh ngoài danh sách chỉ đọc có sẵn sẽ phải xin phép.
Sáu chế độ quyền trong Claude Code khác nhau ra sao?
Sáu chế độ quyền khác nhau ở chỗ việc gì được chạy mà không hỏi bạn. Bảng dưới tóm tắt từ tài liệu Claude Code (đọc ngày 03/11/2026):
| Chế độ | Chạy không cần hỏi | Hợp với |
|---|---|---|
default (Manual) |
Chỉ đọc | Việc nhạy cảm, mã lạ, muốn tự duyệt từng bước |
acceptEdits |
Đọc, sửa tệp, lệnh tệp phổ biến như mkdir, mv, cp |
Lặp nhanh trên mã bạn đang xem |
plan |
Đọc, cộng lệnh được bộ phân loại duyệt khi có auto mode | Tìm hiểu trước khi sửa |
auto |
Mọi thứ, có kiểm tra an toàn chạy nền | Việc dài, giảm mệt vì phải bấm duyệt |
dontAsk |
Đọc trong thư mục làm việc và công cụ đã cho phép trước; còn lại bị từ chối | CI, script khoá chặt |
bypassPermissions |
Mọi thứ | Chỉ container hoặc máy ảo cô lập |
Theo tài liệu, từ bản v2.1.283 auto mode là chế độ khởi đầu mặc định cho phiên terminal và VS Code; bản cũ hơn có quy tắc khác. Trong CLI, Shift+Tab xoay vòng giữa các chế độ; dontAsk không có trong vòng xoay mà phải bật bằng cờ, còn bypassPermissions chỉ xuất hiện nếu bạn bật nó ngay lúc khởi động. Thanh trạng thái luôn hiện chế độ đang chạy, nên hãy liếc qua trước khi giao việc lớn.
Quy tắc allow, ask, deny trong Claude Code là gì?
Quy tắc allow, ask, deny là lớp cấu hình nằm trên chế độ quyền, dùng để cho phép sẵn, buộc hỏi, hoặc chặn hẳn từng công cụ hay từng mẫu lệnh. Theo trang "Configure permissions" (đọc ngày 03/11/2026), quy tắc có dạng Tool hoặc Tool(specifier), ví dụ Bash(npm run build), Read(./.env), WebFetch(domain:example.com). Thứ tự xét luôn là deny, rồi ask, rồi allow; quy tắc đầu tiên khớp quyết định kết quả, và quy tắc cụ thể hơn không lật được thứ tự đó. Một ví dụ cấu hình theo trang settings của tài liệu:
{
  "$schema": "https://json.schemastore.org/claude-code-settings.json",
  "permissions": {
    "allow": [
      "Bash(npm run lint)",
      "Bash(npm run test *)"
    ],
    "deny": [
      "Read(./.env)",
      "Read(./.env.*)"
    ]
  }
}
Ba điểm thực dụng rút từ tài liệu:
- Quy tắc deny có hiệu lực ở mọi chế độ, kể cả bypassPermissions; quy tắc allow thì không có tác dụng trong bypassPermissions.
- Quy tắc ask không bao giờ được tự duyệt: auto mode vẫn phải hỏi bạn, còn dontAsk thì từ chối luôn.
- Quy tắc quyền do Claude Code thực thi, không phải do mô hình. Lời dặn trong CLAUDE.md chỉ định hướng Claude, không thay đổi những gì Claude Code cho phép.
Xem và sửa quy tắc bằng lệnh /permissions ngay trong phiên.
Auto mode chặn những gì và khi nào nên dùng?
Auto mode là chế độ để Claude tự chạy mà không hỏi từng bước, trong khi một mô hình phân loại riêng xem xét hành động trước khi chạy. Theo tài liệu Claude Code (đọc ngày 03/11/2026), bộ phân loại chặn những hành động vượt quá yêu cầu của bạn, nhắm vào hạ tầng không nhận ra, hoặc có vẻ bị dẫn dắt bởi nội dung độc hại Claude vừa đọc. Mặc định bị chặn gồm, trích một phần:
- Tải và chạy mã kiểu
curl | bash. - Gửi dữ liệu nhạy cảm ra endpoint bên ngoài.
- Deploy và migration trên môi trường production.
- Xoá hàng loạt trên lưu trữ đám mây, huỷ tệp đã có từ trước phiên.
- Force push, các lệnh git bỏ thay đổi chưa commit như
git reset --hard. - In khoá hay token đang dùng thật ra màn hình hoặc tệp.
Nếu bạn nói trong cuộc trò chuyện "đừng push" hay "chờ tôi duyệt rồi mới deploy", bộ phân loại coi đó là ranh giới. Nhưng tài liệu cảnh báo ranh giới này có thể mất khi ngữ cảnh bị nén; muốn chắc chắn thì viết quy tắc deny. Khi một hành động bị chặn 3 lần liên tiếp hoặc 20 lần trong phiên, auto mode tạm dừng và quay về hỏi bạn. Một lưu ý cấu hình: đặt defaultMode là auto trong tệp settings của dự án sẽ không có tác dụng, phải đặt ở settings cấp người dùng. Auto mode hợp với việc dài mà bạn tin hướng đi chung, không thay cho việc tự xem lại thao tác nhạy cảm.
Vì sao chế độ bỏ qua quyền nguy hiểm?
Chế độ bỏ qua quyền (bypassPermissions, tương đương cờ --dangerously-skip-permissions) nguy hiểm vì chế độ này tắt các lần hỏi và các kiểm tra an toàn, để mọi lệnh chạy ngay, kể cả ghi vào đường dẫn được bảo vệ như thư mục .git hay cấu hình của Claude. Tài liệu Claude Code (đọc ngày 03/11/2026) nói thẳng chế độ này không bảo vệ trước prompt injection hay hành động ngoài ý muốn, và khuyên chỉ dùng trong container, máy ảo hoặc dev container không có internet. Nghĩa là nếu Claude đọc phải một trang web hay một tệp chứa chỉ dẫn độc hại, không còn lớp nào dừng lại để hỏi bạn. Tài liệu ghi thêm vài rào chắn còn lại: quy tắc deny và ask vẫn có hiệu lực, lệnh xoá đường dẫn quan trọng kiểu rm -rf ~ vẫn bị hỏi, lần đầu bật sẽ hiện hộp cảnh báo bắt bạn nhận trách nhiệm, và trên Linux, macOS Claude Code từ chối chạy chế độ này dưới quyền root hay sudo. Quản trị viên tổ chức có thể khoá hẳn chế độ này. Với máy làm việc chứa dữ liệu kinh doanh thật, lời khuyên đơn giản: đừng bật. Đọc thêm 5 quy tắc bảo mật dữ liệu khi dùng AI.
Sandbox trong Claude Code bảo vệ được gì?
Sandbox trong Claude Code là ranh giới do hệ điều hành thực thi quanh các lệnh shell mà Claude chạy, giới hạn tệp và tên miền mạng mà lệnh chạm tới. Theo trang sandboxing của tài liệu (đọc ngày 03/11/2026), sandbox mặc định tắt, bật bằng lệnh /sandbox hoặc khoá sandbox.enabled trong settings, chạy trên macOS, Linux và WSL2; Windows gốc chưa có sandbox. Khi bật, mặc định:
| Loại truy cập | Mặc định |
|---|---|
| Ghi tệp | Thư mục làm việc, thư mục tạm của người dùng, thư mục được thêm |
| Đọc tệp | Phần lớn máy, kể cả tệp khoá như thư mục ~/.ssh, trừ khi bạn chặn |
| Mạng | Không đi thẳng ra ngoài; đi qua proxy chỉ cho tên miền bạn cho phép, danh sách ban đầu rỗng |
Sandbox chỉ bọc lệnh shell; công cụ sửa tệp, máy chủ MCP và hook chạy ngoài sandbox. Tài liệu gọi quyền và sandbox là hai lớp bổ sung cho nhau: sandbox vẫn giữ giới hạn ngay cả khi prompt injection qua mặt được quyết định của Claude. Cách kết nối công cụ ngoài an toàn có ở bài MCP là gì.
Nên chọn chế độ quyền nào cho từng loại việc?
| Loại việc | Chế độ gợi ý | Lý do |
|---|---|---|
| Lần đầu làm với dự án lạ | plan rồi default |
Hiểu trước, duyệt từng bước |
| Sửa giao diện, văn bản bạn đang xem trực tiếp | acceptEdits |
Ít bấm, vẫn xem được thay đổi |
| Việc dài nhiều bước, hướng đi đã rõ | auto kèm quy tắc deny cho việc cấm |
Ít gián đoạn, có lớp phân loại |
| Chạm dữ liệu khách, thanh toán, máy chủ thật | default |
Mỗi thao tác đều có người duyệt |
| CI, script chạy định kỳ | dontAsk với danh sách allow chính xác |
Không ai ngồi bấm duyệt |
| Thử nghiệm bỏ đi được | bypassPermissions trong container cô lập |
Chỉ khi máy không có gì để mất |
Đây là gợi ý của OPCAIOS, không phải quy định của Anthropic. Quy trình đầy đủ cho người mới có ở bài tác tử lập trình cho người không biết code.
Kinh nghiệm của OPCAIOS
OPCAIOS là website do một người xây bằng tác tử AI, nên chế độ quyền là chuyện dùng hằng ngày. Những điều dưới đây là thật, ở mức khái niệm:
- Thường chạy auto mode. Các phiên làm việc trên máy chính thường chạy auto mode có bộ phân loại an toàn, vì việc kéo dài nhiều bước và bấm duyệt từng lệnh làm mất tập trung.
- Từng bị kiểm tra an toàn chặn lệnh. Có lần một lệnh bị chặn và phiên phải viết lại lệnh theo cách rõ ràng, hẹp hơn. Chúng tôi coi việc bị chặn là tín hiệu để xem lại, không phải để tìm đường vòng.
- Hành động khó đảo ngược vẫn hỏi chủ. Xoá dữ liệu, gửi tin nhắn hay email, xuất bản nội dung đều cần chủ đồng ý trong cuộc trò chuyện. Bài blog do AI viết luôn vào nháp, chỉ lên lịch khi chủ duyệt.
- Chưa có hook chặn lệnh nguy hiểm. Hook hiện chỉ dùng để báo trạng thái phiên, nên lớp bảo vệ chính vẫn là chế độ quyền, bộ phân loại và người duyệt.
Chúng tôi không dùng bypassPermissions trên máy làm việc chính. Các bài cùng loạt: subagent là gì và hooks trong Claude Code.
Câu hỏi thường gặp
Plan mode có chặn hết mọi lệnh không?
Không chặn hết. Plan mode chặn sửa tệp nguồn cho tới khi bạn duyệt kế hoạch, nhưng Claude vẫn đọc tệp và chạy lệnh để tìm hiểu. Theo tài liệu Claude Code (đọc ngày 03/11/2026), khi auto mode khả dụng thì bộ phân loại xem các lệnh này; khi không khả dụng, lệnh ngoài danh sách chỉ đọc phải xin phép bạn. Muốn chặn hẳn một lệnh ở mọi chế độ, hãy viết quy tắc deny.
Auto mode có an toàn tuyệt đối không?
Không. Tài liệu Claude Code ghi rõ auto mode giảm số lần hỏi nhưng không bảo đảm an toàn, và khuyên dùng cho việc bạn tin hướng đi chung chứ không thay việc tự xem các thao tác nhạy cảm. Bộ phân loại có thể chặn nhầm hoặc bỏ sót. Kết hợp auto mode với quy tắc deny cho việc cấm hẳn, sandbox cho lệnh shell, và sao lưu dữ liệu trước việc lớn.
Viết "không được xoá" trong CLAUDE.md có đủ không?
Không đủ để bảo đảm. Theo trang "Configure permissions" (đọc ngày 03/11/2026), quy tắc quyền do Claude Code thực thi, còn lời dặn trong CLAUDE.md chỉ định hướng hành vi của Claude. Lời dặn hữu ích để Claude hiểu ý bạn, nhưng điều tuyệt đối cấm nên viết thành quy tắc deny trong settings, ví dụ chặn đọc tệp .env. Xem thêm bài CLAUDE.md là gì.
Khi nào nên dùng dontAsk?
Dùng dontAsk khi không có người ngồi duyệt, như CI hoặc script chạy định kỳ, và bạn biết chính xác Claude được làm gì. Theo tài liệu, chế độ này tự từ chối mọi thao tác lẽ ra phải hỏi, chỉ chạy việc đọc trong thư mục làm việc, lệnh chỉ đọc và công cụ có trong danh sách allow. Khởi động bằng claude --permission-mode dontAsk cùng danh sách allow hẹp.
Người mới nên bắt đầu với chế độ quyền nào?
Người mới nên bắt đầu bằng plan mode cho việc lớn và Manual (default) cho việc nhỏ, đọc kế hoạch và từng lần xin phép trước khi đồng ý. Khi đã quen dự án và có git để hoàn tác, chuyển dần sang acceptEdits hoặc auto cho việc dài, kèm vài quy tắc deny cho tệp bí mật. Không bật bypassPermissions trên máy chứa dữ liệu thật. Muốn học cách giao việc cho AI an toàn từng bước, xem khoá đào tạo ứng dụng AI của OPCAIOS.
Nguồn: tài liệu Claude Code của Anthropic tại code.claude.com, các trang "Choose a permission mode", "Configure permissions", "Settings files" và "Configure the sandboxed Bash tool" (đọc ngày 03/11/2026); điều chưa kiểm chứng: hành vi ở phiên bản khác bản tài liệu mô tả, danh sách đầy đủ những gì bộ phân loại chặn (bài chỉ trích một phần), mức chặn nhầm thực tế của auto mode; Kinh nghiệm là của OPCAIOS.
Để lại bình luận
Email của bạn sẽ không hiển thị công khai. Bình luận sẽ hiển thị sau khi được duyệt.